Last Updated: September 24, 2026
Last Updated: September 24, 2026


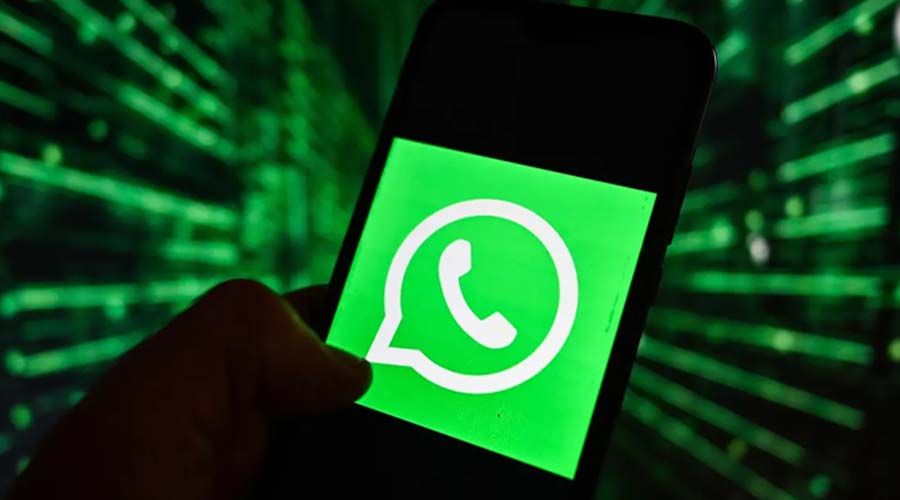
नई दिल्ली: WhatsApp यूजर्स को एक नए खतरनाक साइबर अटैक से सावधान रहने की जरूरत है। आपको बता दें कि सरकारी एजेंसी CERT-In (Computer Emergency Response Team – India) ने हाल ही में GhostPairing नामक तकनीक को लेकर हाई-रिस्क चेतावनी जारी की है। इस अटैक में हैकर्स बिना किसी OTP या पासवर्ड के यूजर्स के WhatsApp अकाउंट तक पहुंच बना सकते हैं। एजेंसी ने बताया कि इस तकनीक का सबसे बड़ा खतरा उन लोगों को है जो WhatsApp Web का इस्तेमाल करते हैं।
क्या है GhostPairing?
GhostPairing अटैक में स्कैमर्स यूजर्स को मैसेज भेजते हैं, जिसमें एक लिंक होता है। अक्सर यह लिंक किसी फेसबुक फोटो या मैसेज के साथ आता है, जैसे कि “मुझे फेसबुक पर आपकी फोटो मिली है।” जब यूजर उस लिंक पर क्लिक करता है, तो हैकर्स चुपके से अपना डिवाइस यूजर के WhatsApp अकाउंट से पेयर कर लेते हैं। इसके बाद उन्हें यूजर के अकाउंट की लगभग पूरी पहुंच मिल जाती है और यह पूरी प्रक्रिया बिना किसी अलर्ट के होती है।
CERT-In has published Advisory on its website.
WhatsApp Account takeover campaign (GhostPairing)https://t.co/s8f11XbJY1
— CERT-In (@IndianCERT) December 19, 2025
बिना OTP के हो रहे अकाउंट हैक
CERT-In ने बताया कि इस तरह के अटैक में स्कैमर्स का डिवाइस ट्रस्टेड डिवाइस बन जाता है। इसका मतलब है कि वे लगातार यूजर की चैट, मीडिया फाइल्स और अन्य सेटिंग्स तक एक्सेस कर सकते हैं, जबकि यूजर को हैक होने का पता ही नहीं चलता। यह तकनीक इसलिए बेहद खतरनाक है क्योंकि यह पारंपरिक OTP या पासवर्ड सुरक्षा को बायपास कर देती है।
एजेंसी ने यूजर्स को सतर्क रहने की दी सलाह
एजेंसी ने WhatsApp यूजर्स को सतर्क रहने की सलाह दी है। CERT-In ने कहा कि कोई भी संदिग्ध लिंक क्लिक न करें, भले ही वह किसी परिचित व्यक्ति से आया हो। इसके अलावा, ऐसी वेबसाइट्स पर अपना नंबर या अन्य व्यक्तिगत जानकारी साझा करने से बचें, जो खुद को WhatsApp या फेसबुक से कनेक्टेड बताती हों।
Watch Video : ਧਰਤੀ ਹੇਠਲਾ ਪਾਣੀ ਬਚਾਉਣ ਲਈ ਕਿਸਾਨ ਦਾ ਵੱਖਰਾ ਉਪਰਾਲਾ
विशेषज्ञों का कहना है कि यूजर्स को हमेशा अपने अकाउंट और डिवाइस की सुरक्षा पर ध्यान देना चाहिए। WhatsApp Web का इस्तेमाल करते समय लॉगिन एक्टिविटी की जांच करना और संदिग्ध लिंक या मैसेज से दूरी बनाए रखना आवश्यक है।
बागलकोट: हैदराबाद की भाजपा नेता माधवी लता के कर्नाटक के बागलकोट जिले में प्रतिबंध लगाया गया है। जिला...
नेशनल डेस्क: जमशेदपुर के सोनारी थाना क्षेत्र स्थित मरीन ड्राइव पर गुरुवार तड़के भीषण सड़क हादसे में कार...
नई दिल्लीः मौसम विभाग (IMD) ने 24 सितंबर को देश के कई हिस्सों में खराब मौसम को लेकर...
नई दिल्ली : पतंजलि उत्पादों की गुणवत्ता और मिलावट के आरोपों के बीच योग गुरु बाबा रामदेव ने...
नई दिल्ली [भारत]: इंडियन कोस्ट गार्ड (ICG) ने 20 और 21 सितंबर की रात को नॉर्थ अंडमान आइलैंड्स...
चेन्नई: तमिलनाडु राज्य विपणन निगम (टीएएसएमएसी) आउटलेट से शराब खरीदने वाले ग्राहकों को अक्टूबर के पहले सप्ताह से...