


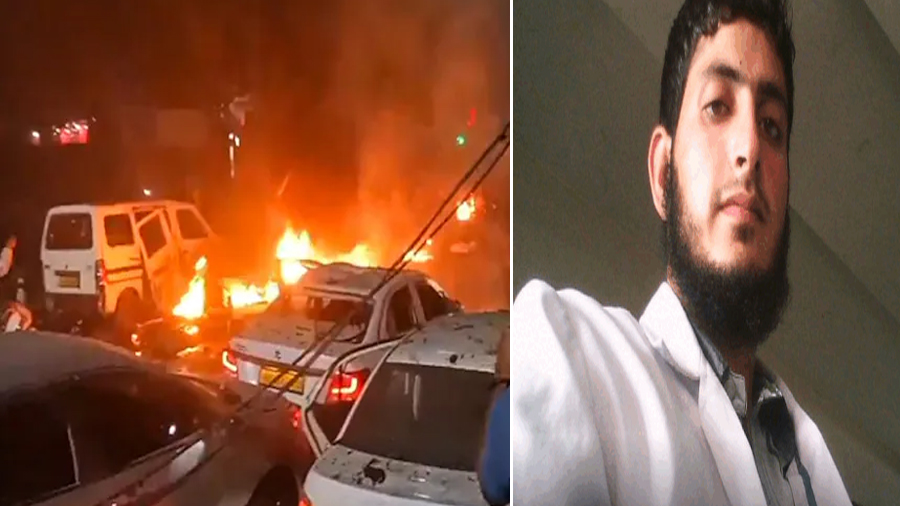
नई दिल्ली। फरीदाबाद टेरर नेटवर्क और लाल किला धमाके की जांच कर रही एजेंसियों ने कुछ चौंकाने वाली जानकारियां हासिल की हैं। गिरफ्तार आतंकियों के मोबाइल फोन से ऐसा डेटा मिला है, जिससे साफ होता है कि ये लोग लंबे समय से बड़े हमलों की तैयारी कर रहे थे। जांच एजेंसियों ने बताया कि अकेले मुजम्मिल के मोबाइल से करीब 200 वीडियो मिले हैं। इनमें कई गंभीर और खतरनाक चीजें शामिल हैं। जैश-ए-मोहम्मद के मुखिया मसूद अजहर के भाषण। असगर और अन्य जैश कमांडरों के वीडियो। ISIS से जुड़े आतंकियों की उकसाने वाली तकरीरें। आतंक फैलाने और भर्ती बढ़ाने वाले कंटेंट। इन वीडियो से पता चलता है कि मुजम्मिल लगातार आतंकी संगठनों की विचारधारा से जुड़ा हुआ था।
फोन में बम बनाने की ट्रेनिंग के वीडियो भी मिले
जांच में पता चला कि गिरफ्तार आतंकियों—मुजम्मिल, आदिल, शाहीन और इरफान—के फोन्स में कई डिलीटेड फाइलें भी रिकवर की गईं। इनमें से 80 वीडियो बम बनाने की ट्रेनिंग। केमिकल रिएक्शन और विस्फोटक बनावट से जुड़ा रिसर्च। धार्मिक स्थलों, भीड़भाड़ वाले बाजारों और कई राज्यों के संवेदनशील इलाकों के वीडियो मिले हैं। ये सभी वीडियो बताने के लिए काफी हैं कि ये लोग बड़े हमलों की तैयारी कर रहे थे।
#WATCH | In an exclusive conversation with ANI, Lt Gen (Retd) KJS Dhillon made a series of powerful and hard-hitting observations on the recent Red Fort attack — calling it a clear signature of Jaish-e-Mohammad with suspected backing from the ISI–Pak deep state. According to Lt… pic.twitter.com/HJhA18fHQ5
— ANI (@ANI) November 21, 2025
तुर्की में ISIS कमांडर से कैसे मिले उमर और मुजम्मिल
जांच एजेंसियों के मुताबिक करीब 3 साल पहले मुजम्मिल और डॉक्टर उमर तुर्की गए थे। वहां उनकी मुलाकात एक सीरियाई ISIS कमांडर से करवाई गई। यह मुलाकात जैश के एक बड़े कमांडर के कहने पर हुई थी।दोनों ने वहां बम बनाने की जानकारी हासिल की और इस कमांडर ने उनकी मदद की। इससे साफ होता है कि जैश और ISIS के बीच कुछ स्तर पर संपर्क और समन्वय हो रहा था।
केजेएस ढिल्लो का आया बयान
लेफ्टिनेंट जनरल (रिटायर्ड) केजेएस ढिल्लो ने ANI से बातचीत में कहा लाल किला धमाका, पाकिस्तान की ISI और उसके “डीप स्टेट” का प्रोजेक्ट हो सकता है। इस हमले का पैटर्न पुलवामा अटैक जैसा दिखता है। यह भारत के लिए एक “टिक-टिक करता टाइम बम” है, जिसे गंभीरता से लेने की जरूरत है। जैश-ए-मोहम्मद पाकिस्तान की उसी प्रणाली का हिस्सा है जिसका उद्देश्य भारत में आतंक फैलाना है।
ढिल्लो ने बताया कि आतंकी मॉड्यूल कुछ ऐसे मोबाइल ऐप्स का इस्तेमाल कर रहे हैं। जिन्हें भारतीय जांच एजेंसियां इंटरसेप्ट नहीं कर सकतीं। जिनकी चैट या ट्रांसक्रिप्ट कानूनी रूप से मांगी नहीं जा सकती। जिनमें डाटा बाहर की कंपनियों के कंट्रोल में रहता है। उन्होंने कहा कि सरकार को इन ऐप कंपनियों से सख्ती से जवाब मांगना चाहिए। अगर ऐप्स भारत की सुरक्षा एजेंसियों के साथ सहयोग नहीं करतीं, तो उन्हें देश में बैन कर देना चाहिए। भारत की सुरक्षा सबसे ऊपर है, इसलिए ऐसी तकनीक्स पर नियंत्रण जरूरी है।